Chráníme Vaše systémy, data i lidi. Srozumitelně a efektivně.
Unikátním způsobem spojujeme legislativní, právní a technický pohled v otázkách IT bezpečnosti.
Komplexní odbornost
Čtyři pilíře naší bezpečnostní praxe
Kybernetická bezpečnost
Analýzy rizik, bezpečnostní politiky, příprava na ISO 27001, nový ZKB a externí výkon rolí Manažera i Architekta bezpečnosti.
IT Architektura & Oponentura
Návrh architektury systémů, nezávislá oponentura dodavatelských návrhů a technický dozor investora nad IT projekty.
Měkké cíle & Krizové řízení
Zabezpečení veřejně přístupných objektů, škol a kulturních akcí, plány krizové připravenosti a dotační management.
Certifikace produktů dle ČSN EN IEC 62443
Příprava výrobců i integrátorů na certifikaci kybernetické bezpečnosti průmyslových systémů IACS/OT a komponent dle normy IEC 62443.
„Když jsem zakládal SECURU, byl můj cíl jasný – mít možnost rychle a flexibilně řešit potřeby zákazníků, nikoliv trávit dny interním přesvědčováním nadřízených a schvalovacími procesy. Za celý tým a výsledky našich projektů osobně ručím. Budete spokojeni.“
Vybrané služby
S čím nejčastěji pomáháme našim klientům
Bezpečnostně-legislativní poradenství (ZKB/NIS2, DORA, CRA)
Komplexní pomoc z procesního, právního i technického pohledu při plnění požadavků zákona o kybernetické bezpečnosti, směrnice NIS2, nařízení DORA a Cyber Resilience Act (CRA).
- Soulad se směrnicí NIS2 a novým Zákonem o kybernetické bezpečnosti (ZKB)
- Nařízení DORA pro finanční sektor a dodavatele ICT služeb
- Cyber Resilience Act (CRA) pro produkty s digitálními prvky a IoT
Audit kybernetické bezpečnosti (vyhláška č. 409/2025 Sb.)
Nezávislý audit kybernetické bezpečnosti dle prováděcí vyhlášky č. 409/2025 Sb. k novému ZKB/NIS2: prověření organizačních i technických opatření a vystavení závěrečné zprávy o auditu.
- Nezávislý audit provedený certifikovaným auditorem kybernetické bezpečnosti
- Prověření souladu se všemi požadavky vyhlášky č. 409/2025 Sb.
- Komplexní posouzení organizačních i technických bezpečnostních opatření
Zajištění interních rolí dle ZKB (Interim management)
Externí interim management klíčových bezpečnostních rolí: Manažer, Architekt a Auditor kybernetické bezpečnosti.
- Manažer kybernetické bezpečnosti (CISO)
- Architekt kybernetické bezpečnosti
- Auditor kybernetické bezpečnosti
Posouzení celkové bezpečnosti
Nezávislé a komplexní posouzení úrovně kybernetické odolnosti Vaší organizace z procesního, lidského i technického pohledu.
- Nezávislý bezpečnostní audit a GAP analýza
- Posouzení technické infrastruktury a konfigurací
- Prověření procesů, lidského faktoru a fyzické bezpečnosti
Analýza rizik
Základní předpoklad efektivního řízení bezpečnosti. Identifikace aktiv, hrozeb a zranitelností s návrhem účinných protiopatření.
- Mapování primárních a podpůrných aktiv
- Identifikace hrozeb a stanovení pravděpodobnosti
- Posouzení zranitelností infrastruktury a aplikací
Tvorba a revize bezpečnostní dokumentace
Vytvoření či aktualizace bezpečnostních politik, směrnic, plánů kontinuity (BCP/DRP) a provozních řádů.
- Bezpečnostní politika a organizační směrnice
- Plány kontinuity činností (BCP) a obnovy po havárii (DRP)
- Směrnice pro práci s ICT, hesly, home office a BYOD
Pomáháme potřebným
Věříme, že úspěšné podnikání má mít lidský rozměr. Dlouhodobě a pravidelně podporujeme dětské domovy, Linku bezpečí, Babyboxy, neziskové organizace i osvětové publikace pro děti.
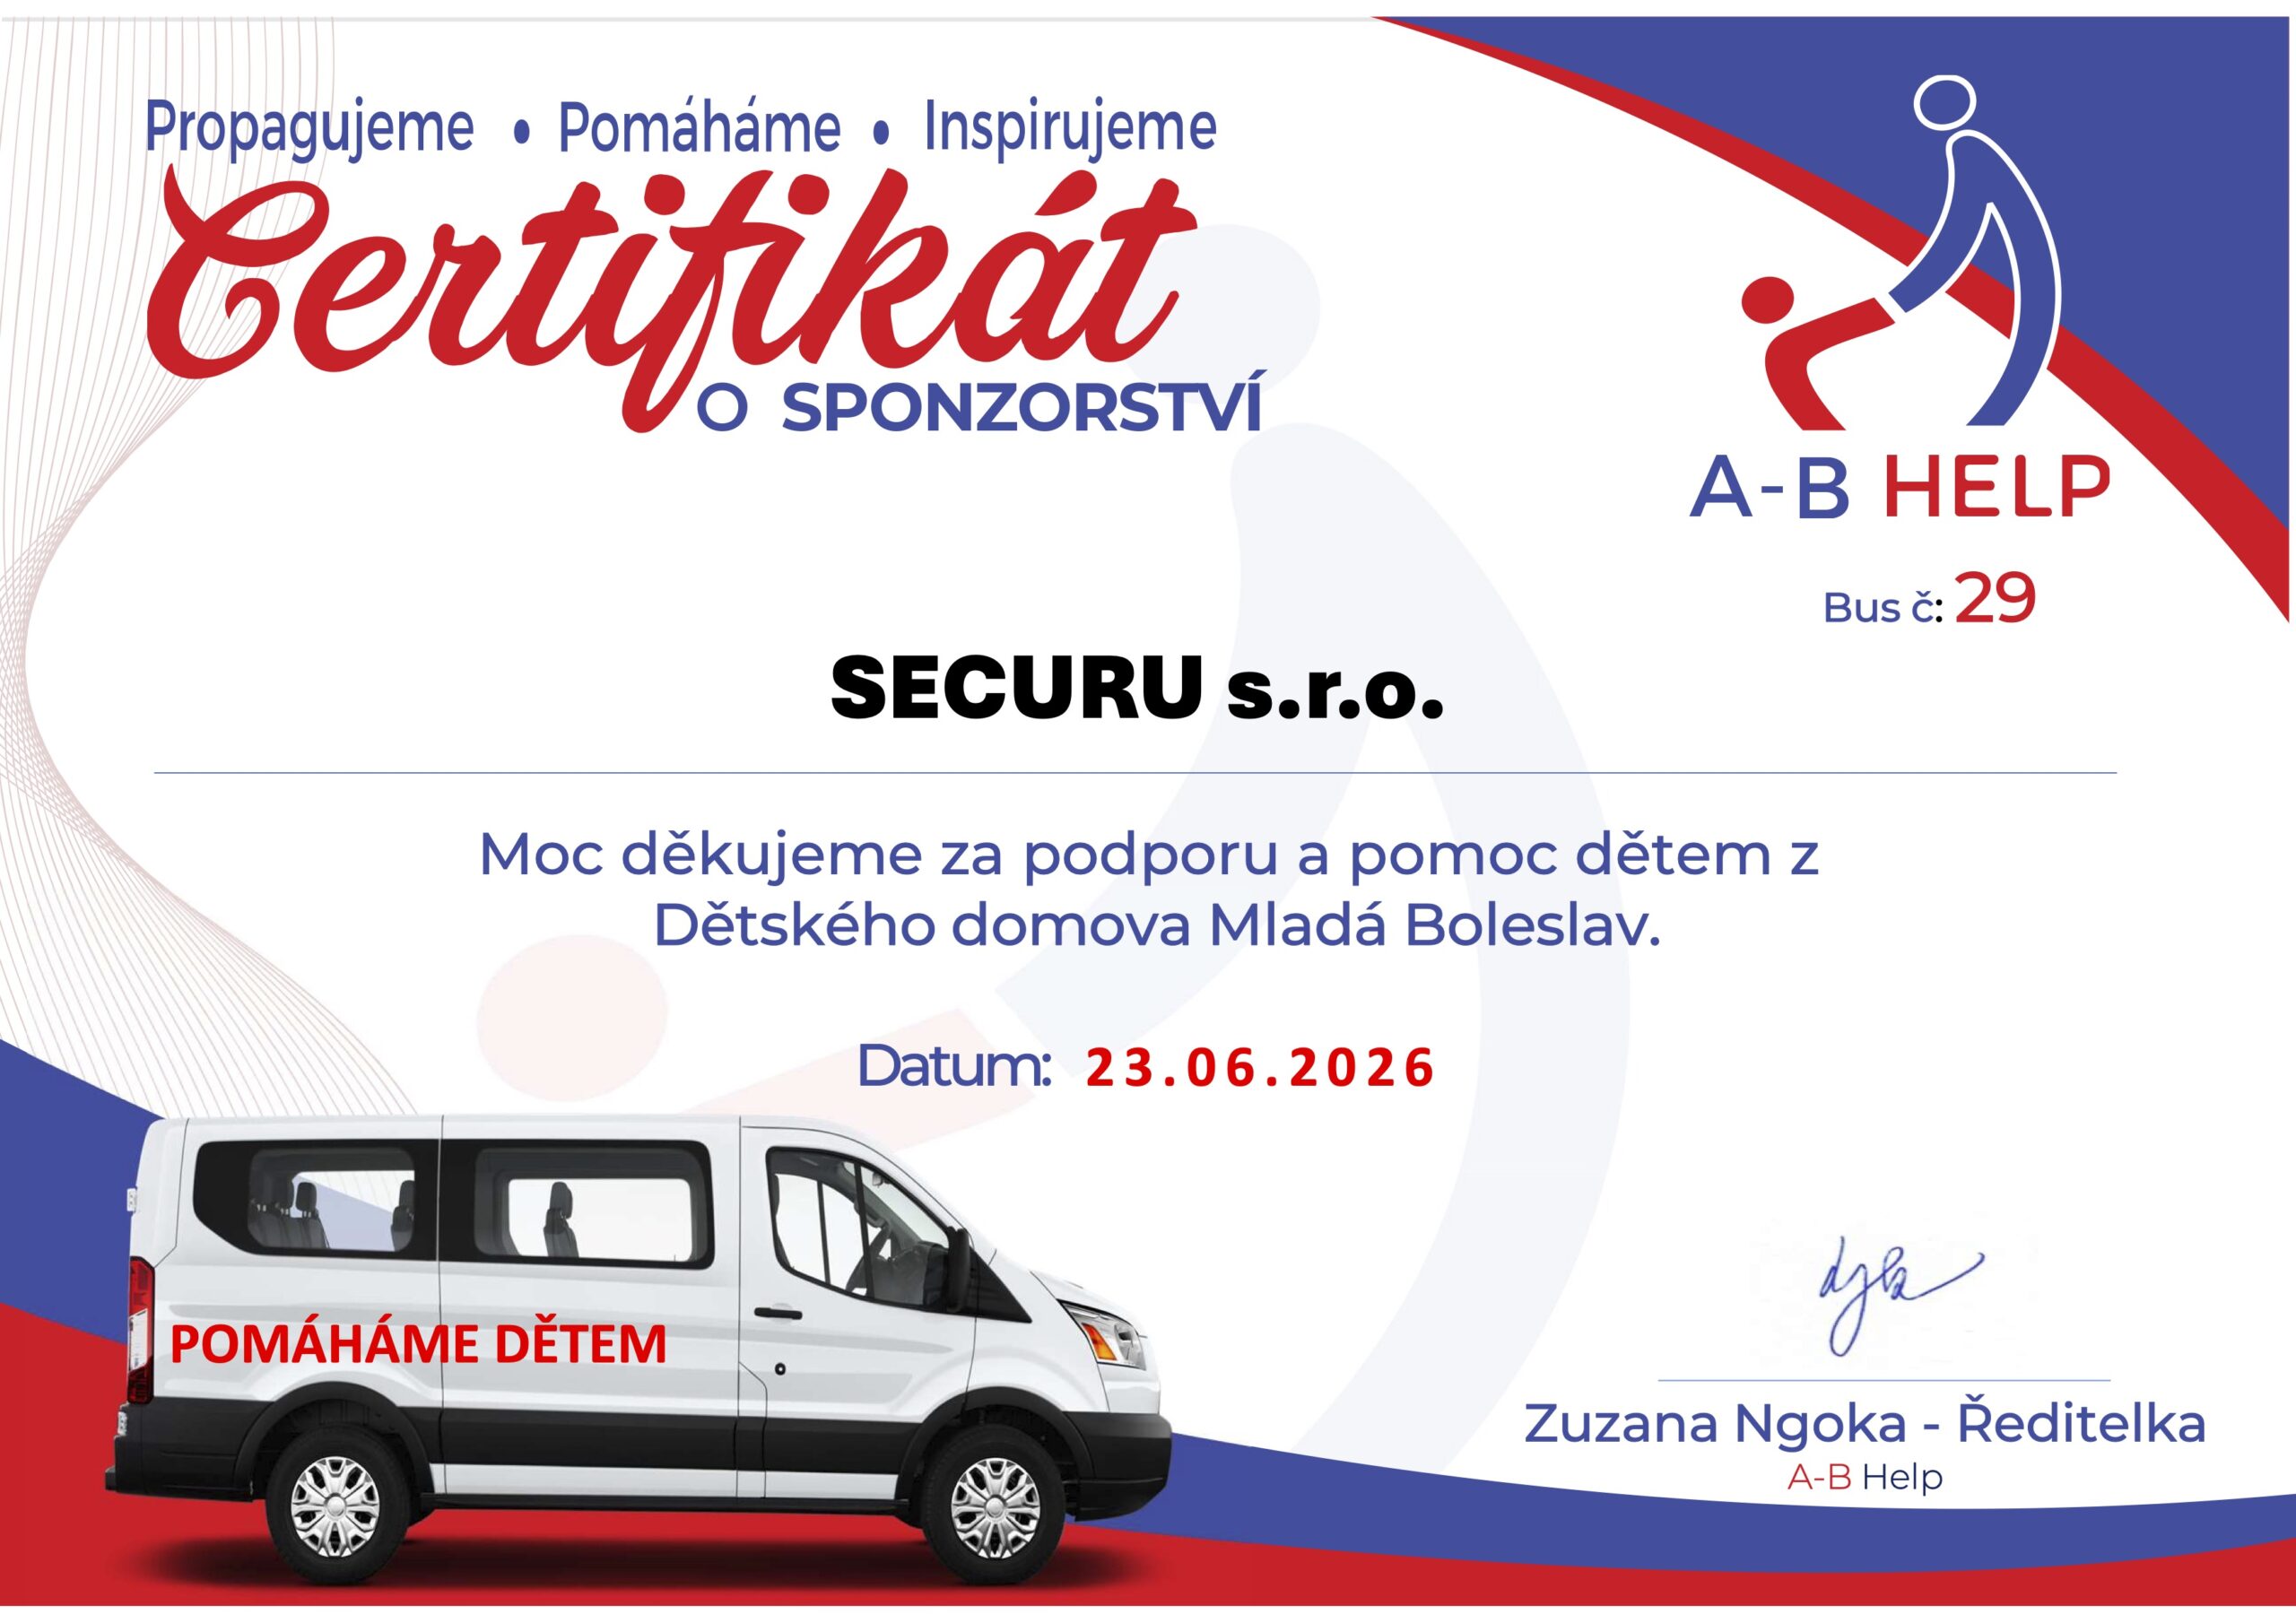
Dětský domov Mladá Boleslav
Financovali jsme nákup nové sanitky po děti z Dětského domova Mladá Boleslav.
Linka bezpečí
Podporujeme linku bezpečí – protože nám na dětech záleží.
Čmeláček z.s. – centrum pro mentální handicap
Podporujeme Čmeláček z. s., neziskovou organizaci, která poskytuje řadu služeb a aktivit. Pomáhají lidem s mentálním a kombinovaným postižením žít co nejplnohodnotnější život.
Potřebujete zkonzultovat bezpečnost Vašich systémů?
Ozvěte se nám přímo e-mailem nebo prostřednictvím kontaktního formuláře. Rádi s Vámi probereme Vaši situaci, požadavky nové legislativy i praktické možnosti řešení.